Kim, neyi, nereden değiştirdi?
Oracle ve SQL Server aktivitesi risk skoruyla kayıt altında; port, CVE ve parola politikası periyodik taranır.
Hangi sorunları çözer
Veritabanında kimin neyi değiştirdiği kayıtlı değil.
Aktivite denetimi →Açık portlar ve bilinen CVE'ler gözden kaçıyor.
Güvenlik denetimi →Zayıf parola politikaları fark edilmiyor.
Güvenlik denetimi →Bunu yapan özellikler
Aktivite denetimi: kim, neyi, nereden değiştirdi?
Audit Investigation Center, Oracle ve MSSQL aktivitesini tek bir denetim akışında riske göre skorlar: toplu silmeler, mesai dışı aktivite, paylaşılan servis hesapları ve başarısız statement'lar anında öne çıkar. Oracle tarafında kaynak Unified Auditing kayıtlarıdır; MSSQL tarafında trafik ağdan yakalanır — Extended Events veya trace açılmaz.
- Her kayda otomatik risk skoru (bulk, after-hours, shared account sinyalleri)
- Kullanıcı / obje / program kırılımı, tam metin SQL arama ve zaman çizelgesi
- SQL Server'da parola ve token'lar host'ta maskelenir; SQL metni hiç gönderilmeyebilir
- CSV ve JSON dışa aktarma, imzalı PDF rapor (Oracle), ayrı denetçi rolü
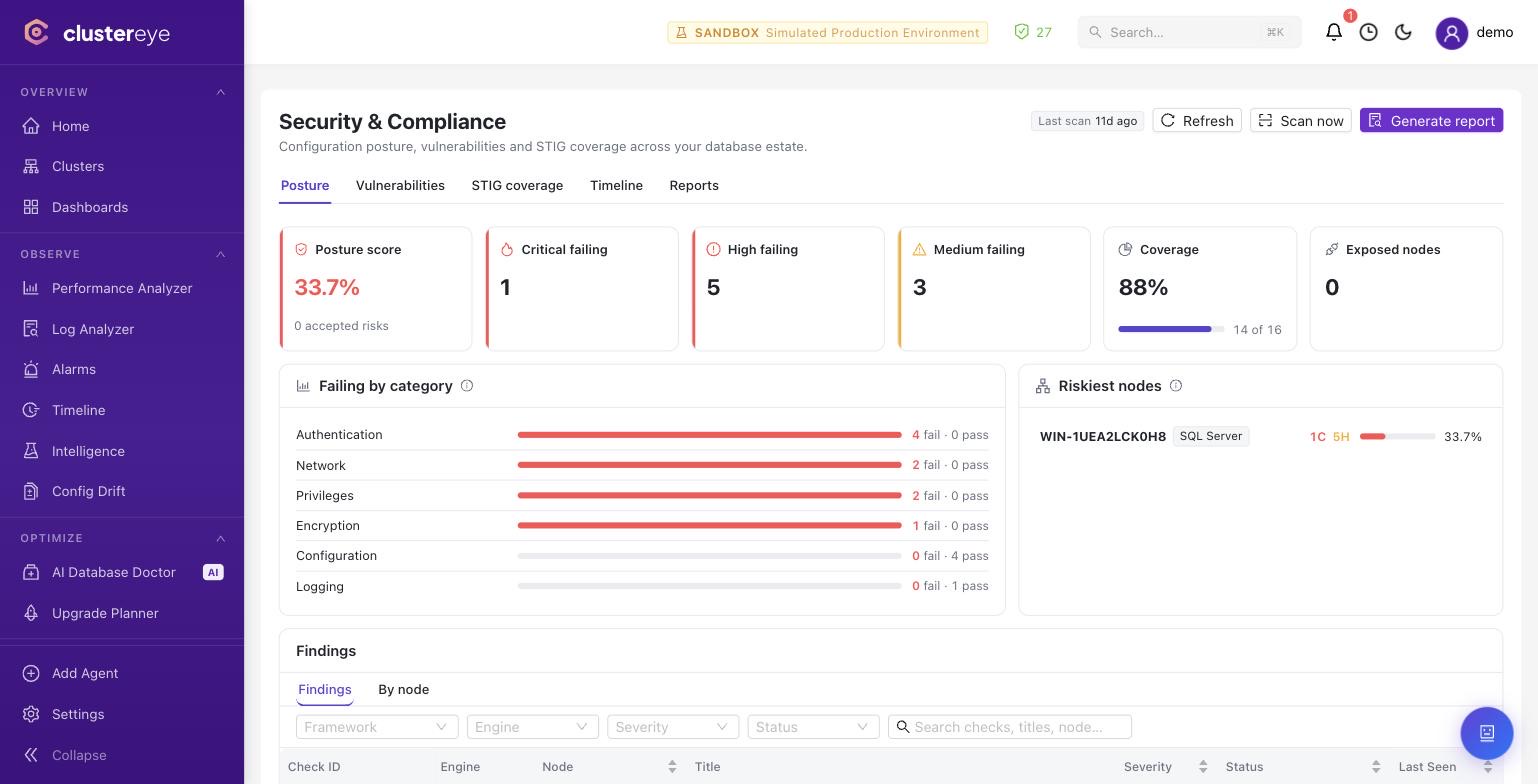
Uyumluluk için güvenlik denetimi
Açık port, public erişim, bilinen CVE ve zayıf parola politikalarını periyodik tarayın. Bulgular CIS ve NIST 800-53'e, oradan ISO 27001, PCI-DSS, SOC 2 ve GDPR skor kartlarına eşlenir.
- Düzeltme sürümlü patch durumu ile CVE eşleştirme
- RBAC, LDAP girişi, değişikliğe karşı korumalı kullanıcı denetim kaydı
- NIST 800-53 crosswalk üzerinden uyumluluk skor kartları
Ekibinizin ortamında görün.
Sizin motorlarınız ve sizin sorularınızla bir demo.