ÖZELLİKLER

Veritabanı gözlemlenebilirliği, uçtan uca.

Cluster sağlığından sorgu zekâsına, yedek doğrulamadan maliyet optimizasyonuna — DBA ve SRE ekiplerinin ihtiyaç duyduğu her şey tek panelde.

01

Ne olduğunu görün

Topoloji, performans ve olay akışı — ortamın o anki hâli ve son 30 günü.

REAL-TIME

Cluster topolojisini canlı gör

Primary, replica, arbiter ve şard düğümlerini gerçek zamanlı haritada izleyin. Failover anında haberdar olun, replikasyon zincirini saniyeler içinde yeniden kurun.
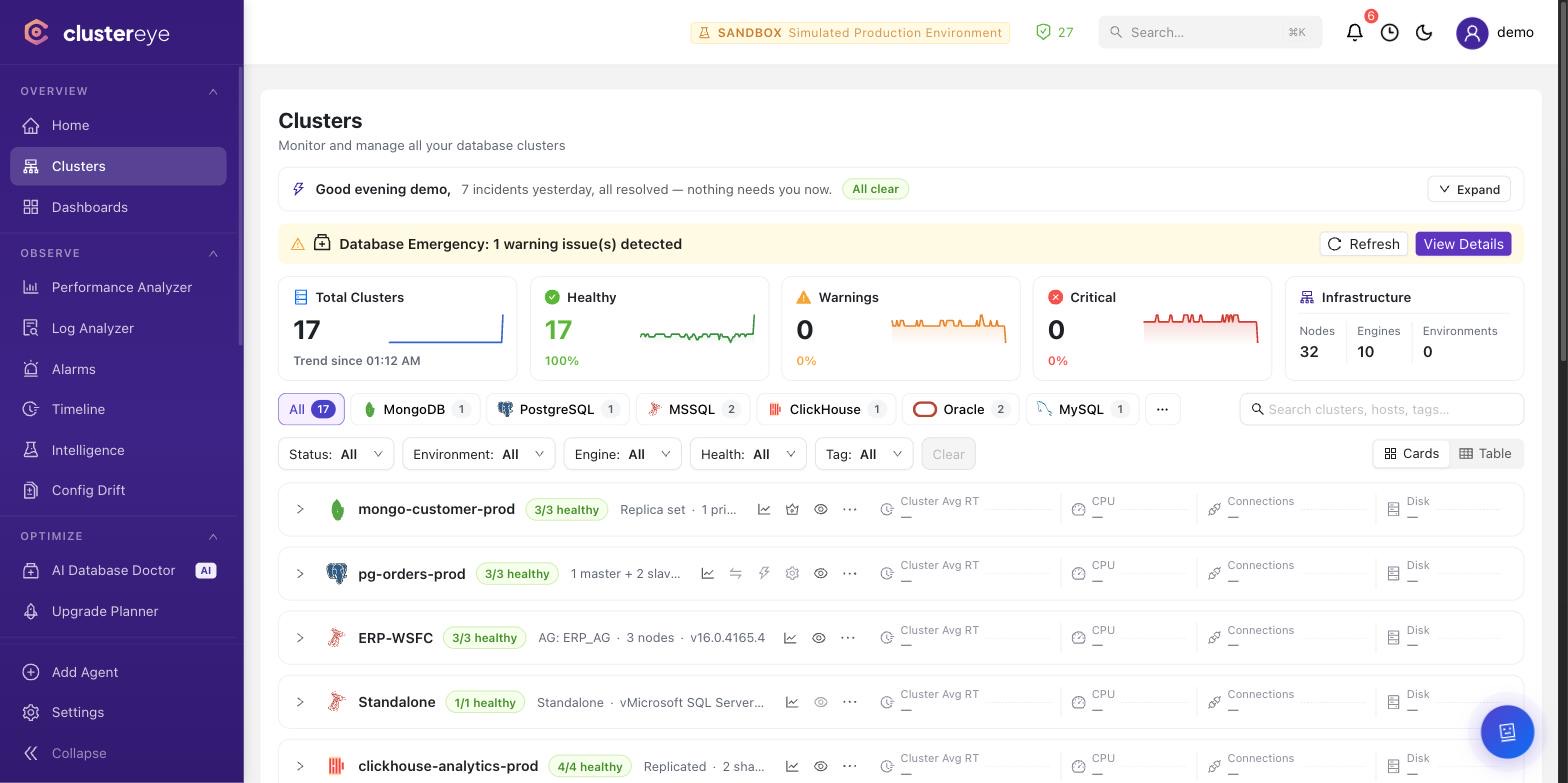
Otomatik keşif — tek komutla tüm cluster topolojisi çizilir
Streaming + logical replikasyon, sharding, RS desteği
Failover/promotion olaylarını tarihsel olarak izleyin
<2s
failover algılama
14
engine desteği
100%
otomatik keşif
ClusterEye Clusters ekranı: motorlara göre cluster listesi, üye sağlığı ve topoloji bağlantıları
PERFORMANCE

Wait events ve sorgu performansı

IO, lock, CPU bekleme olaylarını saniye granülerliğinde takip edin. Hangi sorgu, hangi kullanıcı, hangi sunucuda yavaşladı — tek tıkla derinleşin.
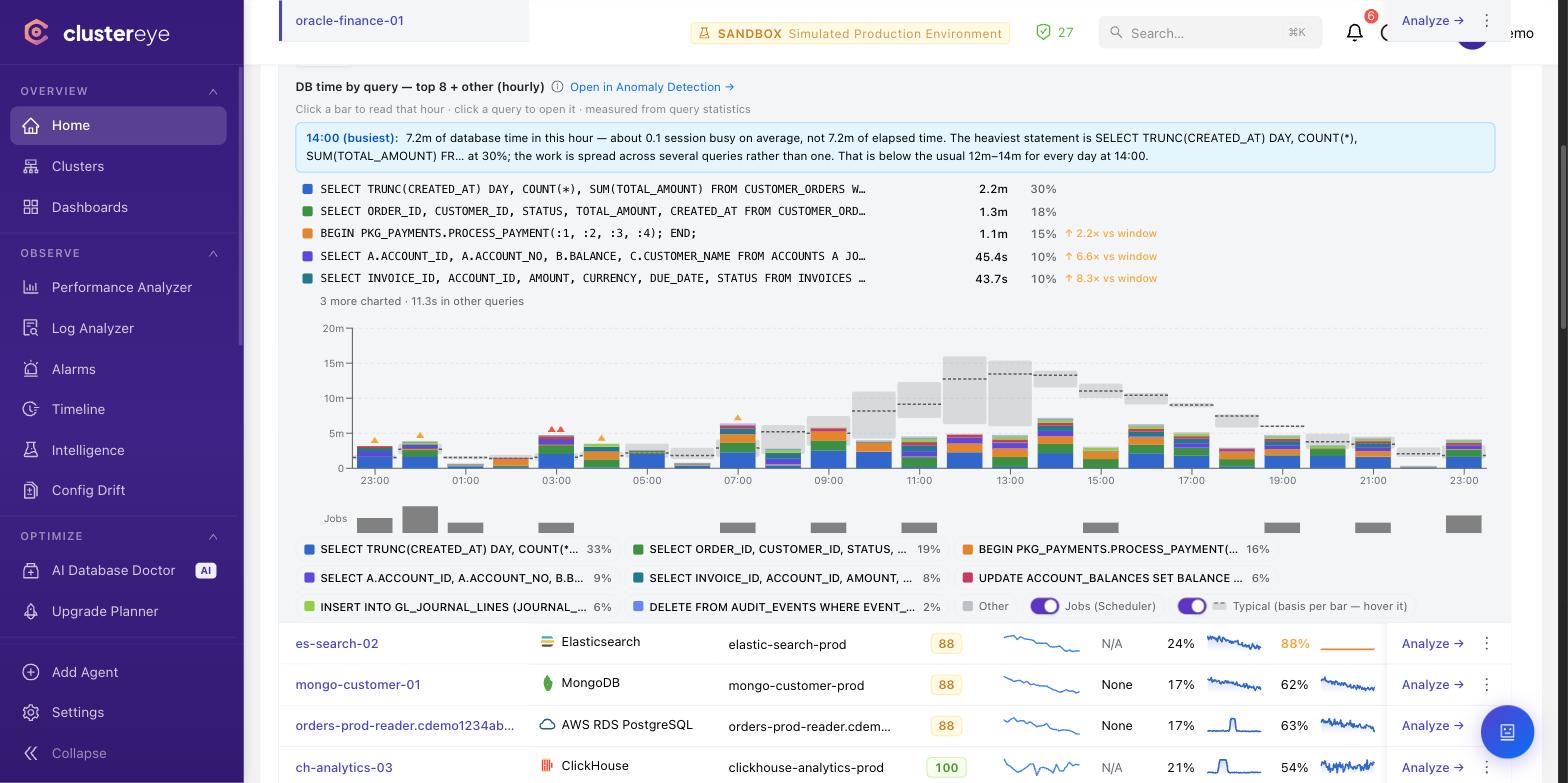
p50/p95/p99 latency, QPS, transaction rate
Top-N kullanıcı, host, database, schema kırılımı
Geriye dönük profil (rolling 90-gün)
1s
granülerlik
90 gün
saklama
p99
track
Sorguya göre veritabanı zamanı: saatlik yığılmış grafik, tipik bant ve en ağır statement'ların payı
YENİ

Operations Timeline — ortamınızda ne oldu?

Alarmlar, metrik anomalileri, konfigürasyon değişiklikleri, deploy'lar ve şema hareketleri tek bir zaman çizelgesinde akar. Korelasyon motoru bağlantılı olayları otomatik olarak incident'lara gruplar ve olası kök nedeni işaretler — "o gece ne oldu?" sorusu dakikalar değil saniyeler sürer.
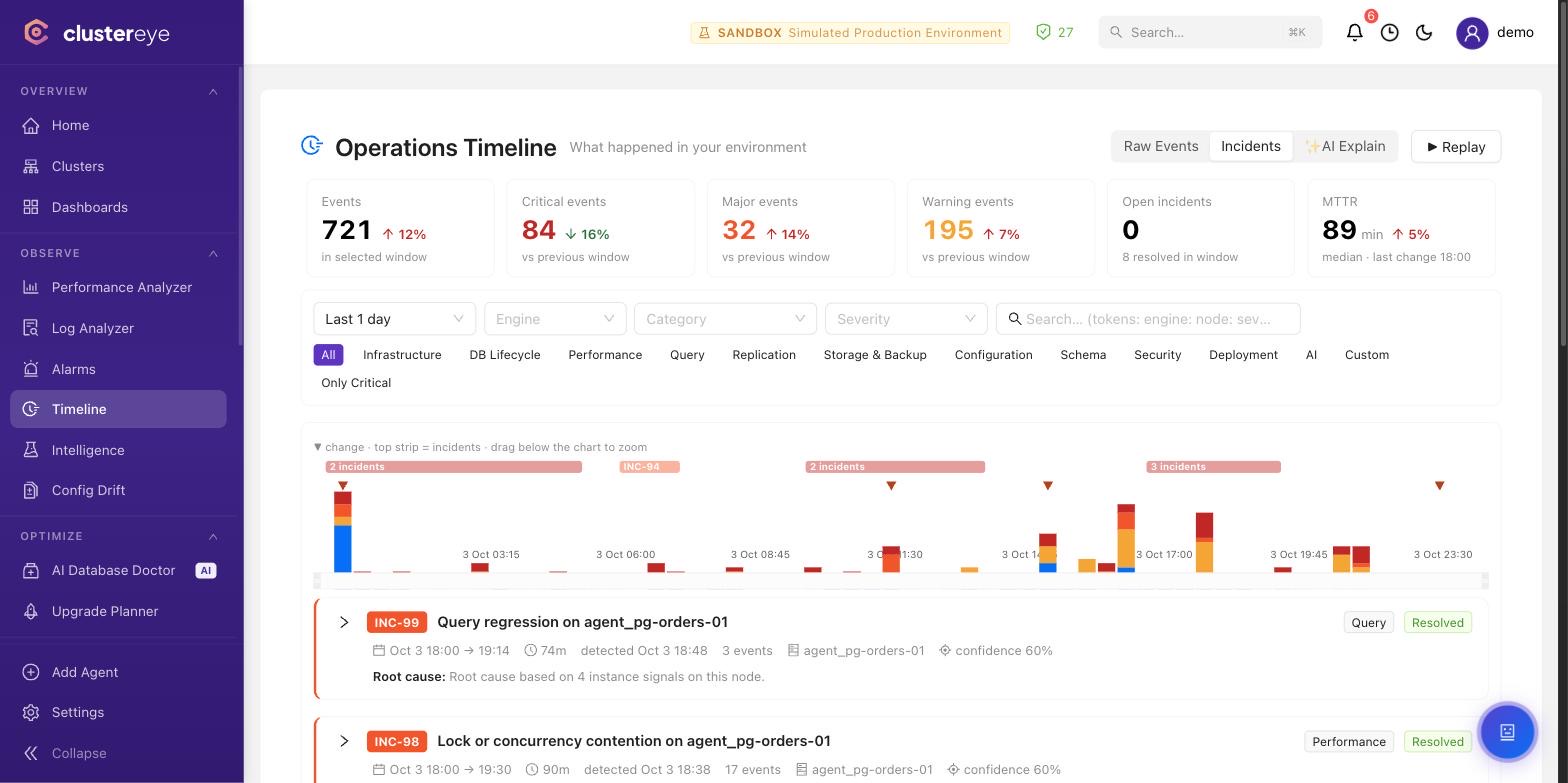
Tüm motorlardan birleşik olay akışı: alarm, metrik, query, şema, konfig, replikasyon
Korelasyon tabanlı incident gruplama + güven skorlu kök neden önerisi
Canlı mod, geriye dönük replay ve MTTR takibi
AI Alarm Araştırmacısı — incident'ı yerel (air-gapped) bir modelle, yalnız saklanan kanıt üzerinden araştırır
1
birleşik timeline
auto
incident gruplama
RCA
kök neden önerisi
ClusterEye Operations Timeline: olay yoğunluğu grafiği ve kök nedeniyle birlikte incident kayıtları
02

Nedenini bulun

Anomali tespiti, sorgu zekâsı ve bağımlılık grafiği; alarmdan kök nedene giden yol.

AI

Yapay zeka ile sorgu optimizasyonu

Yavaş sorguları yakalamak yetmez — ClusterEye onları otomatik açıklar, plan analizini yapar ve doğrulanmış index önerileri sunar.
EXPLAIN plan görselleştirme + maliyet analizi
Index ve istatistik önerileri (PostgreSQL, MongoDB, MSSQL)
Sorgu fingerprint ile pattern bazlı toplama
EXPLAIN
plan analizi
HypoPG
index doğrulama
AI
öneri motoru
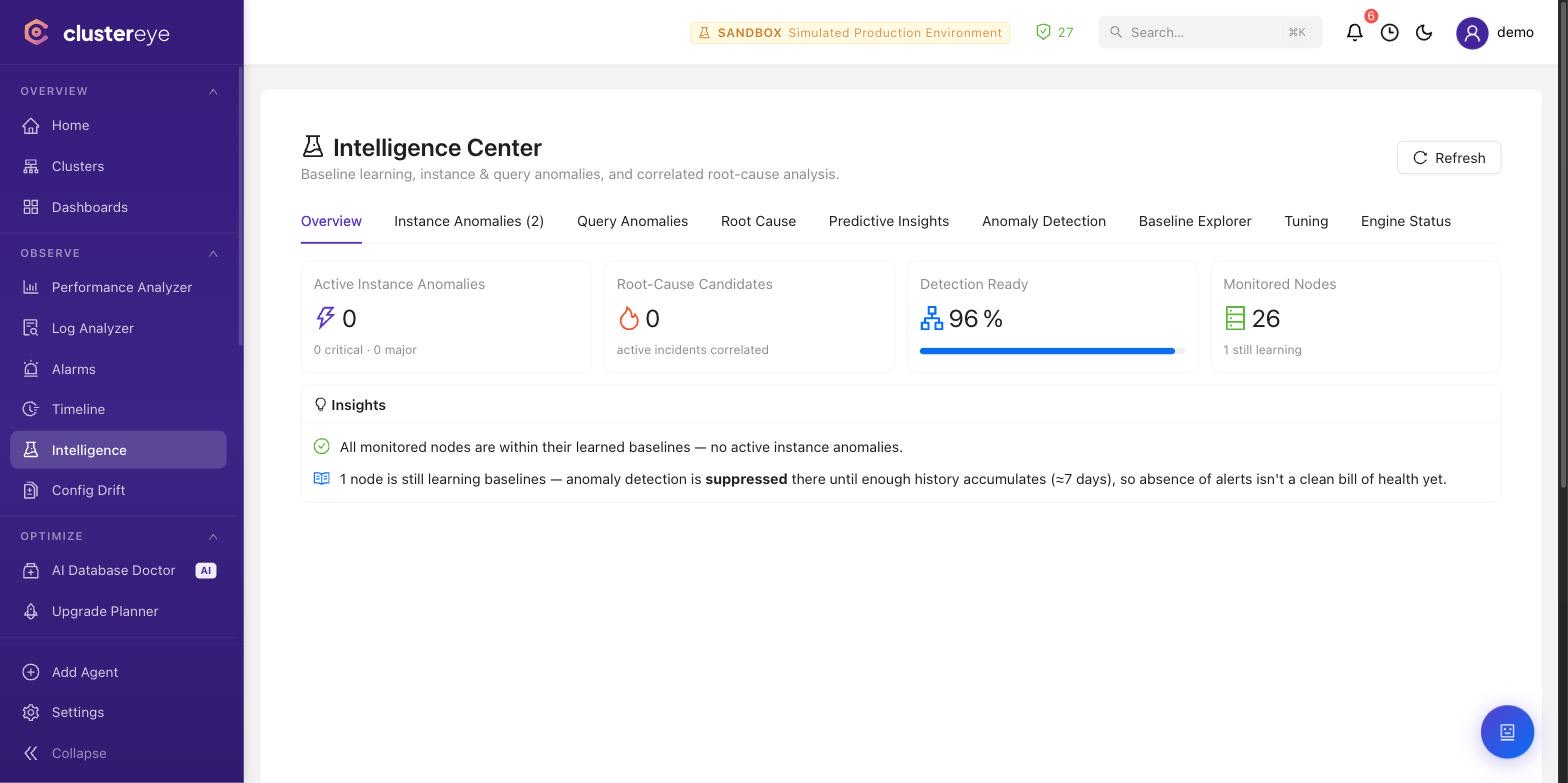
ClusterEye Intelligence Center: aktif instance anomalileri, kök neden adayları ve kanıt listesi
ALERTS

Gürültüsüz, anomali tabanlı alarmlar

Statik eşikler ölmüştür. ClusterEye normal davranışınızı öğrenir — replikasyon lag, deadlock, disk I/O ve daha fazlasını anomalili olduğunda haber verir.
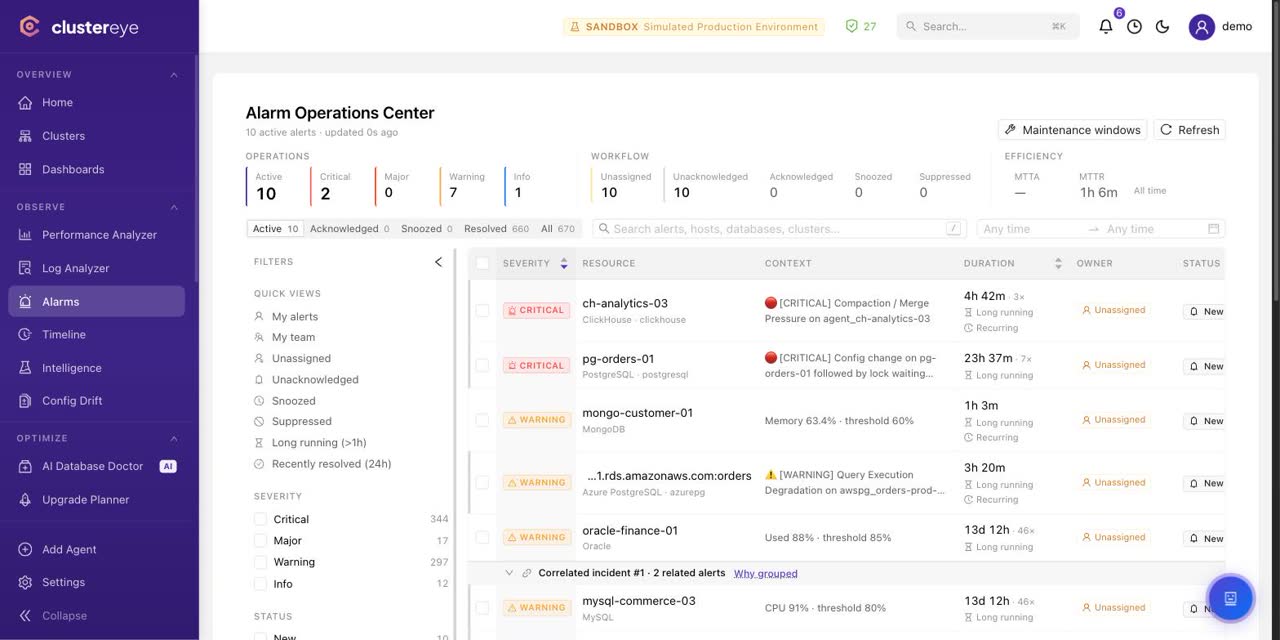
Mevsimsellik farkındalığı (saat/gün/hafta)
Slack, PagerDuty, Opsgenie, Webhook entegrasyonları
Korelasyon — bağlı uyarıları tek incident'ta toplar
Kanıta dayalı AI araştırması — alarmdan tek tıkla, rakip hipotezler ve kanıt atıflarıyla
dow×hour
mevsimsel baseline
5+
kanal
P0–P3
öncelik
Alarm listesinden korelasyonlu incident'a, oradan da konfigürasyon değişikliğini işaret eden kök neden kartına geçiş
GRAPH

Bu tabloya dokunursam ne kırılır?

Database Context Graph, çalışan sorgular ile dokundukları objeleri sürekli eşleştirir. Bir tabloyu açtığınızda onu okuyan ve yazan sorguları, her birinin 24 saatlik yükünü ve erişim biçimini (seek mi, tam tarama mı) görürsünüz — şema değişikliğinden önce "bunu kim kullanıyor?" sorusunu tahmine bırakmazsınız. Ters yönü de doğrudur: bir sorgudan hangi tablolara, index'lere ve planlara bağlı olduğuna inersiniz.
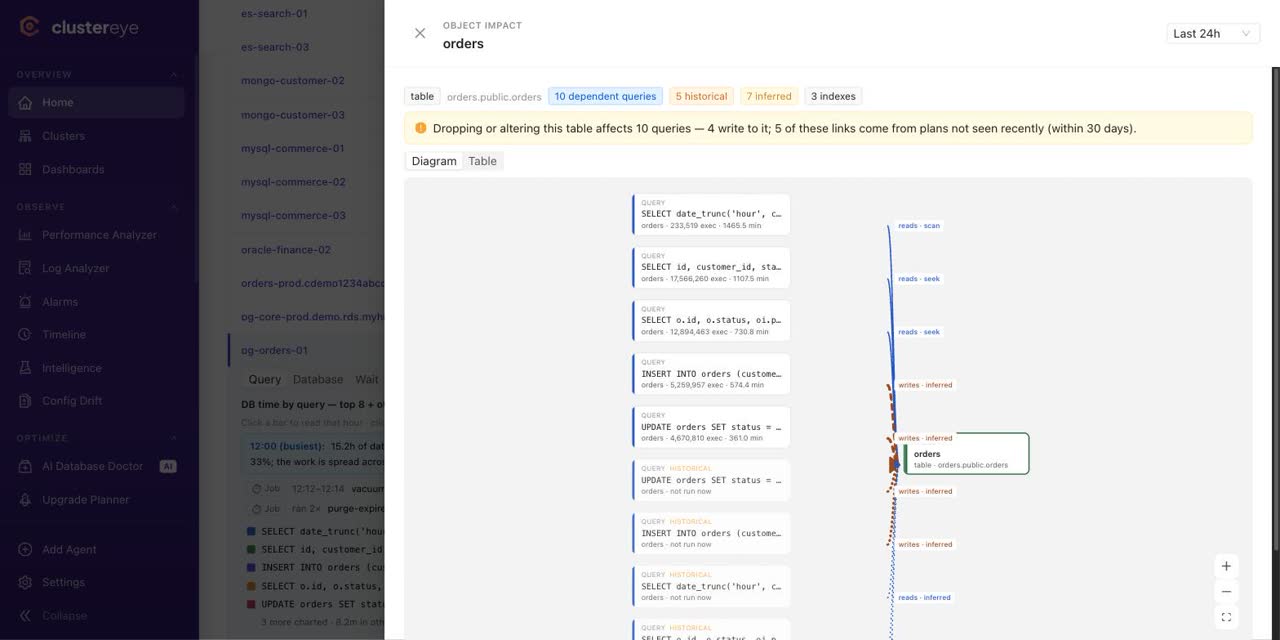
Obje etkisi: "Bu tabloyu düşürmek 10 sorguyu etkiler — 4'ü yazıyor" uyarısı, diyagram ve tablo görünümüyle
Kenarlar dürüst: okuma/yazma ayrımı, plandan mı yoksa sorgu metninden mi çıkarıldığı, geçmişte kalmış bağımlılıklar ayrı işaretlenir
Sorgudan objeye: bir statement'ın beklediği wait'ler, planları, dokunduğu tablolar ve komşu sorgular tek çekmecede
PostgreSQL, SQL Server, Oracle, MySQL, ClickHouse ve MongoDB
"Grafiğin bilemeyecekleri" bölümü: izlenmeyen statement'lar ve henüz çalışmamış kod açıkça yazılır
6
motor
24s
yük penceresi
0
şema tahmini
Object Impact: orders tablosuna bağlı 10 sorgunun diyagramı ve aynı bağımlılıkların tablo görünümü
03

Veriyi ve uyumluluğu koruyun

Yedeğin gerçekten çalıştığını kanıtlayın, kimin neyi değiştirdiğini kayıt altına alın.

BACKUP

Yedeğin sağlığını gerçek veriyle kanıtla

Yedek aldığınızı bilmek yetmez — ClusterEye otomatik geri yükleme testleri çalıştırır ve RPO/RTO hedeflerinize karşı kanıt biriktirir.

Otomatik test restore (sandbox cluster'da)
RPO/RTO uyumluluk raporları
PITR + tam yedek + log shipping görünümü
PITR
kapsam
7/24
verify
RPO/RTO
raporlama
SECURITY

Uyumluluk için güvenlik denetimi

Yetkisiz erişim, açık portlar, kritik CVE'ler ve zayıf şifre politikalarını sürekli tarayın. SOC 2, ISO 27001, KVKK ve PCI-DSS için hazır raporlar.
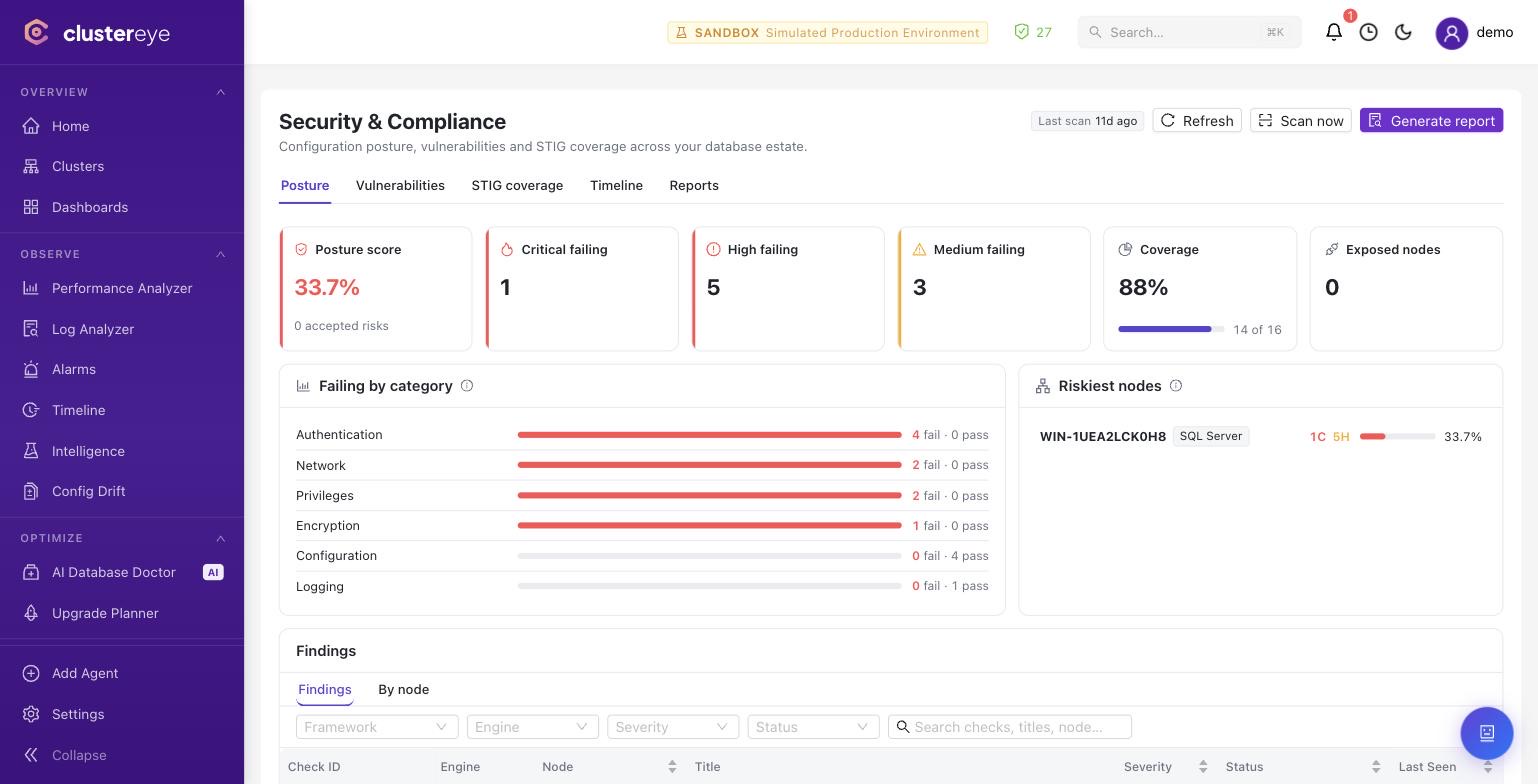
Sürekli CVE taraması + patch önerileri
RBAC, SAML SSO, audit log entegrasyonu
Uyumluluk skor kartları (SOC 2, ISO, KVKK)
5+
framework
7/24
tarama
SAML
SSO
ClusterEye Security Compliance: uyumluluk skoru, kategori kırılımı ve en riskli node'lar
AUDIT

Aktivite denetimi: kim, neyi, nereden değiştirdi?

Audit Investigation Center, Oracle ve MSSQL aktivitesini tek bir denetim akışında riske göre skorlar: toplu silmeler, mesai dışı aktivite, paylaşılan servis hesapları ve başarısız statement'lar anında öne çıkar. Oracle tarafında kaynak Unified Auditing kayıtlarıdır; MSSQL tarafında trafiği ağ üzerinden dinleriz — veritabanına bağlanmadan, Extended Events veya trace açmadan, sunucuda ölçülebilir bir yük oluşturmadan.

Her kayda otomatik risk skoru (bulk, after-hours, shared account sinyalleri)
Kullanıcı / obje / program kırılımı, tam metin SQL arama ve zaman çizelgesi
Parola ve token'lar host'tan çıkmadan maskelenir; SQL metni tamamen kapatılabilir
CSV, JSON ve PDF rapor export'u + SIEM entegrasyonu, auditor rolü ile salt-okunur erişim
2
motor
risk
skorlama
0
DB üzerinde iz
04

Kurun ve yaşatın

İzlemenin ötesi: cluster kurma ve ömür boyu operasyon.

FLEET

Database Fleet — veritabanını kurun, sonra yaşatın

ClusterEye'ın izleme dışındaki parçası: kendi sunucularınıza PostgreSQL (Patroni HA, streaming replication), MongoDB (replica set, sharded cluster) ve MySQL (InnoDB Cluster) kurar, sonra onları işletir — üye ve shard ekleyip çıkarma, rolling sürüm yükseltme, switchover, kimlik bilgisi döndürme ve pgBackRest yedekleri. Her operasyon preflight'tan doğrulamaya bir durum makinesinden geçer; bir adım başarısız olursa tamamlananlar otomatik geri alınır. Kurulumun son adımı agent'ı kurar, yani cluster var olduğu andan itibaren izlenir.

PostgreSQL, MongoDB ve MySQL üretim topolojileri (ClickHouse yol haritasında)
Day-2: üye/shard ekleme, rolling upgrade, switchover, yedekleme, decommission
Preflight → deploy → doğrulama durum makinesi + hata hâlinde otomatik rollback
3
motor (canlı)
auto
rollback
0
elle izleme kurulumu
05

Neyiniz var, ne tutuyor

Buluttaki ve ağdaki veritabanlarını bulun, kaynağı ve faturayı ölçün.

CLOUD

Bulut hesabınızdaki veritabanlarını tek listede görün

Cloud Estate, bağladığınız bulut hesaplarını salt-okunur tarar ve yönetilen veritabanı servislerini envantere çıkarır. Asıl değeri şu soruyu yanıtlamasıdır: bunlardan hangisi izlenmiyor? Kapsam boşlukları, internete açık olanlar ve son dönemde değişenler ayrı ayrı işaretlenir.

Salt-okunur bağlantı — hiçbir veritabanı internete açılmaz, yapılandırma değiştirilmez
Kapsam boşluğu: bulutta var ama ClusterEye'da izlenmiyor
Herkese açık erişim ve son değişiklikler işaretlenir
Bulunan bir veritabanını aynı ekrandan izlemeye alın
read-only
erişim
gap
tespiti
çoklu
hesap
DISCOVERY

Envanterde olmayan veritabanlarını ağda bulun

Kimse tüm veritabanlarını bildiğini iddia edemez. Network Discovery, verdiğiniz IP aralıklarını tarar, açık portlardaki servisleri protokol düzeyinde parmak izleyerek hangi motor olduklarını belirler ve yönetilen/yönetilmeyen ayrımını çıkarır. Kimlik bilgisi vermeden çalışır; verirseniz sürüm bilgisi kesinleşir.

CIDR bazlı tarama işleri, tarama profilleri ve zamanlama
Protokol parmak izi ile motor tespiti + güven skoru
Yönetilen / yönetilmeyen / uzun süredir görülmeyen ayrımı
Opsiyonel SSH ile kesin sürüm tespiti
credential-less
tarama
confidence
skoru
CIDR
aralıkları
OPTIMIZE

Fazla ayrılmış kaynağı ölçüyle geri alın

30 günlük CPU ve bellek kullanımı, ayrılmış kapasiteye karşı karşılaştırılır. Her düğüm için bir karar üretilir — fazla ayrılmış, doğru ölçekli veya yetersiz — ve karara bir güven düzeyi eşlik eder. Yeni kurulmuş ya da verisi yetersiz düğümler "öğreniyor" olarak işaretlenir; tahmin yürütülmez.
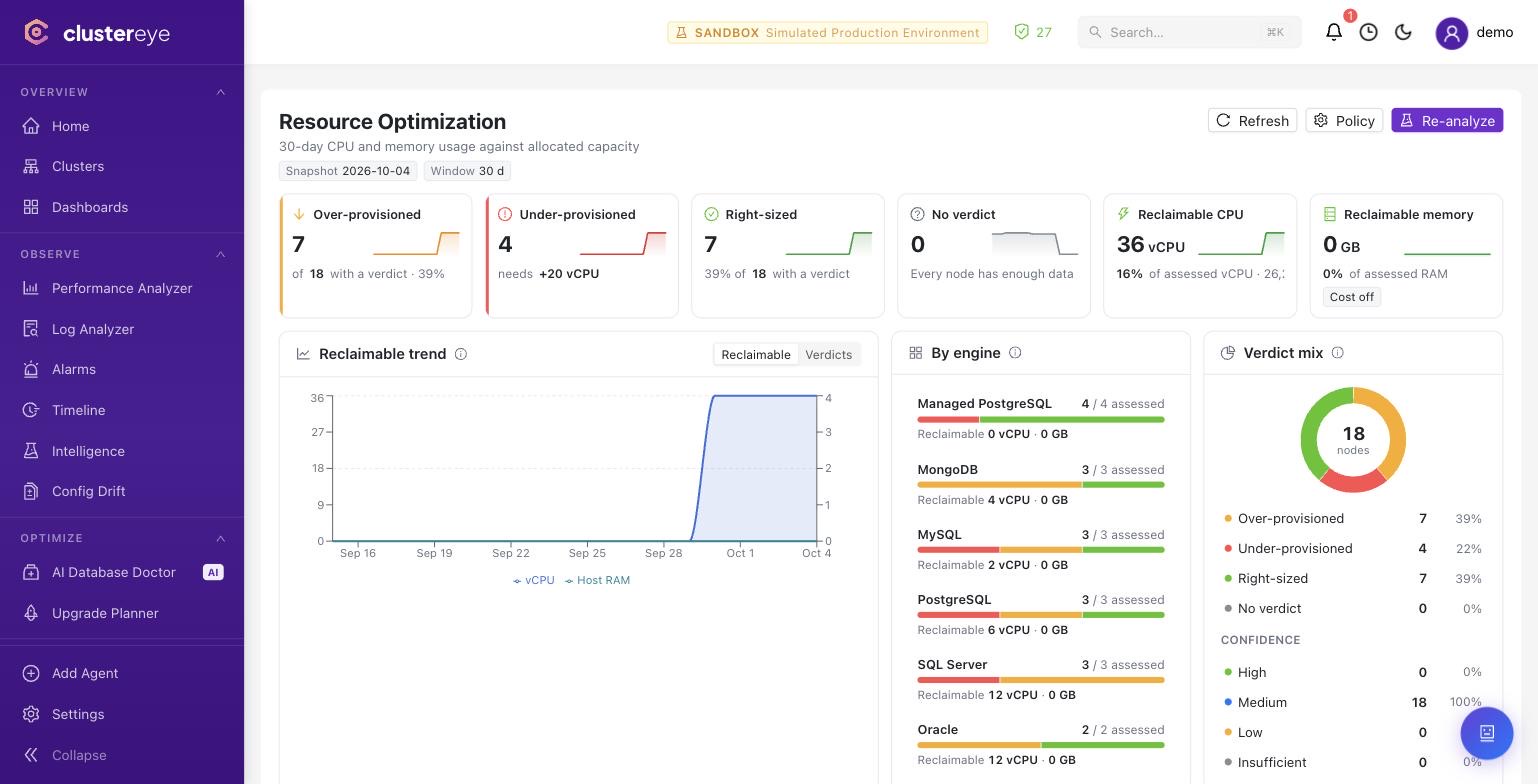
Düğüm bazında ayrılmış → önerilen vCPU ve bellek
Geri alınabilir CPU ve bellek toplamı, zaman içindeki seyriyle
Yetersiz kaynaklı düğümler de aynı ekranda işaretlenir
Eşikler politika ile ayarlanır; öneri, ölçüm olmadan üretilmez
30g
p95 penceresi
verdict
+ güven
2 yön
fazla ve yetersiz
Resource Optimization: 30 günlük kullanım ile ayrılmış kapasitenin karşılaştırılması, düğüm bazında karar ve güven düzeyi
COST

Yönetilen veritabanlarınız gerçekte ne tutuyor?

Cost Intelligence, bulut faturanızı okur ve maliyeti veritabanı bazına indirir. Bulut konsolunun servis toplamları yerine "bu cluster bu ay ne tuttu" sorusunun yanıtını verir; kaynak optimizasyonu önerileriyle birlikte okunduğunda geri alınabilir kaynağın parasal karşılığı görünür.

Faturadan okunur — tahmini fiyat listesi değil, gerçek tüketim
Veritabanı ve hesap bazında kırılım, tarih aralığı seçimiyle
Kaynak optimizasyonu verdict'leriyle birlikte okunur
fatura
kaynaklı
per-DB
kırılım
AWS
+ Huawei

Tüm bunları 5 dakikada gör.

Ücretsiz başla. Kart bilgisi yok, taahhüt yok.

Ücretsiz başlaDemo planla